※本文中で紹介する統計・事例・公式ページの記載は、2026年10月4日にVeracode公式ブログ・OWASP公式ページ・Snyk公式ブログ・Forbes JAPAN・Anthropic公式ドキュメント・GitHub公式ページ・OpenAI公式ドキュメントを確認した時点の内容を整理したものです。セキュリティに関する方針・脆弱性の状況は変化し続けるため、実際に利用する際は必ず利用予定のツールの公式サイト・トラストセンターで最新情報をご確認ください。
Claude Code・Codex・GitHub CopilotといったAIコーディングツールは、コードの生成やレビューの補助として広く使われるようになっていますが、セキュリティ面の注意点が十分に意識されないまま導入されるケースも少なくないと指摘されています。本記事では、特定のツールの優劣を比較したり、どのツールを選ぶべきかをおすすめしたりすることではなく、AIコーディングツールを利用する際に広く共通するセキュリティ・情報漏洩リスクと、そのリスクを減らすための一般的な考え方を整理します。特定ツールの使い方や複数ツールの比較を知りたい場合は、記事内でご案内する内部リンク先を参考にしてください。
この記事でわかること: なぜ今セキュリティへの注意が必要なのか/コードや秘密情報が外部に送信されるリスク/脆弱なコードがレビューされずに使われるリスク/権限管理のロジックが実装されないリスク/クラウド設定の見落としリスク/学習データ・利用方針の違い/リスクを減らすための実践ポイント/個人利用と企業利用での違い/よくある質問
なぜ今、AIコーディングツールのセキュリティが話題になっているのか
AIコーディングツールの利用が広がる一方で、セキュリティ面の課題が実際の事例として表面化するようになっています。例えば、Googleが2025年11月に公開したAIコーディングツール「Antigravity」について、Forbes JAPANの記事(メディア報道、一次情報ではなく報道内容として紹介)によれば、公開から24時間以内にセキュリティ研究者のアーロン・ポートノイ氏が、設定を改変することで悪意あるコードを通じてバックドアを作成できる脆弱性を発見したと報じられています。同記事では、この脆弱性はWindows・Macの両方で機能するとされ、ユーザーが「信頼済み」であることを示すボタンをクリックし、悪意あるコードを一度実行してしまうことが攻撃の前提になっていたと説明されているほか、Googleが発見を受けて調査を開始した一方、同記事の報道時点では有効な保護設定が存在しなかったとも記載されています。この脆弱性がその後どのように対応されたかについては、本記事では直接の続報を確認できていないため、現在の対応状況を断定することはしません。このように、公開されたばかりのAIコーディングツールであっても、実際にセキュリティ上の欠陥が短期間で発見される例が報道されているという点は、ツールを選ぶ段階だけでなく、利用し続ける段階でも継続的な注意が必要であることを示す一つの事例として紹介するものです。本記事は、特定のツールの脆弱性を批判したり、AIコーディングツールの利用自体を否定したりすることを目的とせず、どのツールを使う場合にも共通して意識しておきたいリスクの種類と、その対策の一般的な考え方を整理するものです。
リスク1: コードや秘密情報が外部のAIサービスに送信されるリスク
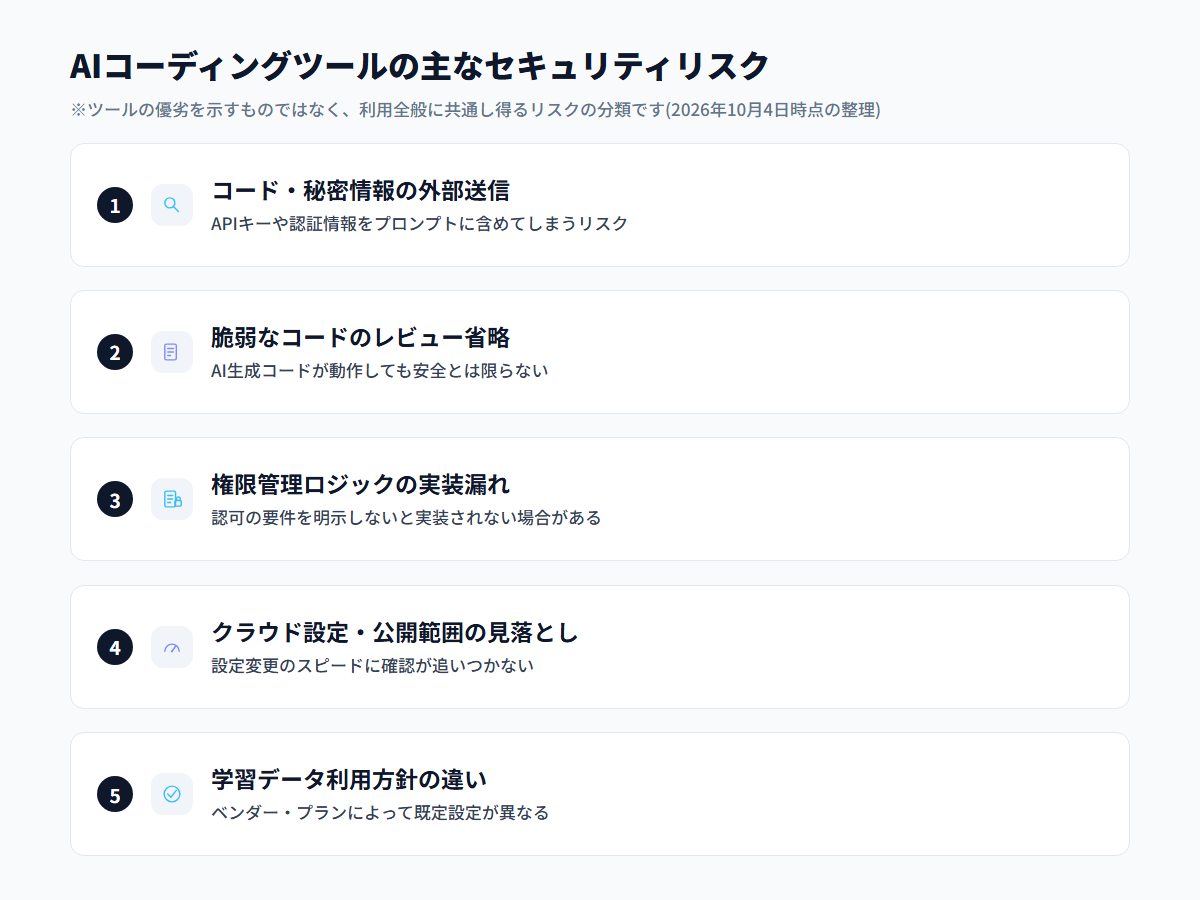
AIコーディングツールの多くは、入力したコードやプロンプトをクラウド上のAIサービスに送信して処理する仕組みになっています。そのため、APIキーや認証情報、顧客情報、独自のアルゴリズムといった機密性の高い情報を、意識せずプロンプトやコンテキストに含めてしまうと、想定していなかった形で外部に送信されてしまうリスクがあります。例えば、エラーの原因をAIに相談する際に、設定ファイル(.env等)や接続文字列をそのまま貼り付けてしまうケースは、複数の技術解説記事でも共通して注意点として挙げられています。ローカル環境で動作しているように見えるツールであっても、AIモデルへの問い合わせ自体はクラウド上のサービスに送信される場合が多いため、「ローカルで動いているから安全」と単純に考えることはできません。このリスクへの基本的な対策として、プロンプトに貼り付ける前に機密情報が含まれていないかを確認する習慣、環境変数や秘密情報管理の仕組みを使ってコード本体に認証情報を直接書き込まない設計、そしてツールごとのコンテキスト共有範囲(どのファイル・フォルダがAIに読み込まれるか)を把握しておくことが挙げられます。
リスク2: 脆弱なコードがレビューされずに採用されるリスク
AIが生成したコードがそのまま動作するからといって、セキュリティ上安全であるとは限りません。セキュリティ企業Veracodeが2025年7月に公開した「2025 GenAI Code Security Report」では、100以上の大規模言語モデルをJava・Python・C#・JavaScriptの4言語で評価したところ、この調査・評価条件下では、評価対象となったコードサンプルの45%で検出可能なOWASP Top 10相当の脆弱性が導入されたと報告されています(裏を返せば、評価対象ケースの約55%はセキュリティテストに合格したことになります)。言語別の失敗率では、Javaが72%と最も高く、C#が45%、JavaScriptが43%、Pythonが38%という結果だったことも、同社の公式ブログで確認できます。この45%という数値は、世の中のAIコーディングツール全般やAI生成コード全体に一般化できる確率ではなく、あくまでVeracodeが今回の調査で設定した評価条件(対象モデル・言語・テスト内容)のもとでの結果である点に注意が必要です。この調査結果は、特定のAIコーディングツールという製品そのものの欠陥を示すものではなく、複数のAIモデルが生成したコードの傾向を調べたものですが、「AIが書いたコードだから安全」と考えるのは適切ではないという点を裏付ける参考情報として紹介します。AIコーディングツールの提案を受け入れる前に、人間がコードの内容を確認するレビューの工程を省略しないこと、そして静的解析(SAST)やセキュリティスキャンツールをAIが生成したコードにも通常のコードと同様に適用することが、リスクを減らすための基本的な対策として挙げられます。
リスク3: 権限管理(アクセス制御)のロジックが明示的に指示されない限り実装されないリスク
AIコーディングツールにアプリケーションの機能追加を指示すると、動作する機能そのものは実装されても、「このユーザーは自分のデータしか見られないようにする」といった権限管理(アクセス制御・認可)のロジックが、明示的に指示されない限り組み込まれない場合があるという指摘があります。セキュリティ企業Snykの公式ブログでは、AIコーディングエージェントがアクセス制御のロジックを欠落させやすい理由として、「どのオブジェクトがどの組織やユーザーに属し、誰がアクセスできるか」という業務上のルールが、コードそのものやプロンプトの中には明示的に現れないためだと説明されています。また、静的解析ツールは既知の脆弱性パターンを検出することは得意でも、このような業務ルールに依存するアクセス制御の不備は、パターンとして検出しにくい領域だとも指摘されています。これに関連して、OWASPが公開する「Top 10:2021」では、「Broken Access Control(アクセス制御の不備)」は2017年版の5位から2021年版で1位に上昇し、94%のアプリケーションで何らかの形のアクセス制御の不備がテストで検出され、収集データセットの中で最も発生件数が多いカテゴリ(318,000件超)になったことが示されています。これはAIコーディングツールに限定した統計ではありませんが、アクセス制御の不備がWebアプリケーション全般で頻出する課題であることを示す参考情報として紹介します。対策としては、「このユーザーは自分のデータのみアクセスできるようにする」といった権限管理の要件を、機能追加の指示の中で明示的に伝えること、そして生成されたコードに権限チェックが実際に含まれているかをレビューで確認することが挙げられます。
リスク4: クラウド設定・公開範囲の見落としリスク
AIコーディングツールを使ってクラウドサービスの設定(ストレージの公開範囲、APIのアクセス制限等)を変更する場合にも、意図せず公開範囲が広くなってしまう設定ミスが見落とされるリスクがあります。これは従来からあるクラウド設定ミスのリスクと本質的には同じですが、AIコーディングツールによって設定変更のスピードが上がることで、確認のプロセスが追いつかなくなる可能性がある、という点が複数の解説記事で共通して指摘されています。対策としては、クラウドリソースの公開範囲を変更する操作は、AIの提案をそのまま適用するのではなく、変更内容を人間が最終確認するプロセスを維持すること、そして可能であればクラウド事業者が提供する設定チェックツールや監査ログを併用することが挙げられます。
リスク5: ベンダー・プランによって異なる学習データの利用方針
AIコーディングツールに入力したコードやプロンプトが、将来のAIモデルの学習に使われる可能性があるかどうかは、ベンダーやプランによって方針が異なります。「AIコーディングツールは全て入力データを学習に使う」あるいは「全く使わない」という一般化はいずれも実情と異なるため、本記事では実際に確認できた3社の公式ページの記載を個別に紹介します。Anthropicの公式ドキュメント(Claude Codeのデータ利用ページ)によれば、個人向けのFree・Pro・Maxプランでは、データ利用に同意した場合は将来のモデル改善に利用され5年間保持され、同意しない場合は30日間の保持にとどまります。一方、法人向けのTeam・Enterprise・APIプランでは、「商用利用の条件下でClaude Codeに送信されたコードやプロンプトを使ってモデルを学習することはない」と明記されており、顧客が明示的にDevelopment Partner Programに参加しない限り学習には利用されないとされています。GitHubの公式ページ(Copilot Business)では、「GitHubはCopilot BusinessまたはEnterpriseのデータをモデルの学習に使用しない」と明記されています。ただし個人向けのFree・Pro・Pro+プランについては、2026年4月以降、既定で利用データが学習に使われるようになり、オプトアウトが可能になるという情報も一部の解説記事で見られましたが、この点はGitHub公式ページの本文で直接確認できておらず、参考情報としての紹介にとどめます。OpenAIの公式ドキュメント(APIのデータ管理ページ)では、「2023年3月1日以降、OpenAI APIに送信されたデータは、明示的にオプトインしない限りモデルの学習や改善には利用されない」と明記されています。これはAPI利用に関する記載であり、個人のChatGPT・Codex(個人プラン経由)の既定設定については、本記事では公式ヘルプページの本文を直接確認できなかったため、断定的な記載は避けます。このように、学習データの利用方針は「個人向けプラン」と「法人向け(Business・Enterprise・API)プラン」で既定の扱いが異なる場合があり、利用するツール・プランごとに公式ページで確認することが推奨されます。
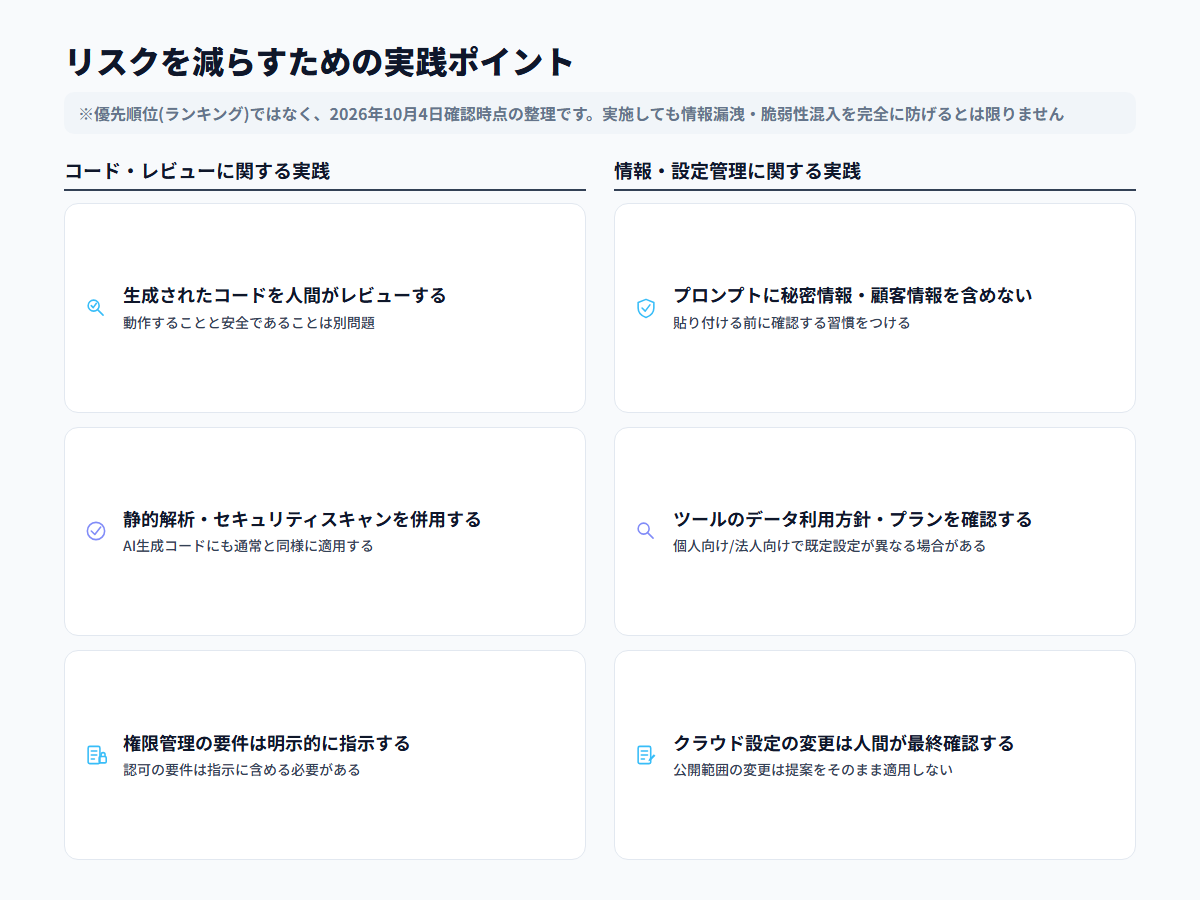
リスクを減らすための実践ポイント
ここまで紹介したリスクを踏まえ、AIコーディングツールを利用する際に意識しておきたい実践的なポイントを整理します。いずれも「これを実施すれば情報漏洩や脆弱性の混入を完全に防げる」という保証ではなく、リスクを減らすための一般的な心がけとして紹介するものです。
- 生成されたコードを人間がレビューする: AIが生成したコードが動作することと、セキュリティ上安全であることは別の問題であるという前提で、レビューの工程を省略しないことが推奨されます。
- プロンプトに秘密情報・顧客情報を含めない: APIキーや認証情報、顧客の個人情報を含んだコードやログをそのままAIに貼り付けないよう、貼り付ける前に確認する習慣が推奨されます。
- 権限管理の要件は明示的に指示する: 「このユーザーは自分のデータのみアクセスできるようにする」といった認可の要件を、機能追加の指示に含めることが推奨されます。
- 利用するツールのデータ利用方針・プランを確認する: 学習データへの利用可否・データ保持期間は、ベンダー・プラン(個人向け/法人向け)によって異なるため、利用予定のツールの公式ページ・トラストセンターで確認することが推奨されます。
- 静的解析・セキュリティスキャンツールを併用する: AIが生成したコードにも、通常のコードと同様に静的解析(SAST)やセキュリティスキャンを適用することが推奨されます。
- クラウド設定の変更は人間が最終確認する: 公開範囲やアクセス権限に関わる設定変更は、AIの提案をそのまま適用せず、人間が最終確認する運用が推奨されます。
個人利用と企業・チーム利用でリスクはどう変わるか
個人がAIコーディングツールを学習・趣味の範囲で利用する場合と、企業やチームで業務として利用する場合とでは、意識すべきリスクの重みづけが変わってきます。個人利用の場合、取り扱うコードに顧客情報や社外秘情報が含まれることは比較的少ないため、学習データへの利用可否自体のリスクは相対的に小さくなりますが、個人向けプランでは法人向けプランに比べて学習データ利用が既定でオンになっている場合がある点には注意が必要です。一方、企業・チームでの利用では、顧客データや社内の機密情報を扱う場面が増えるため、契約条件(商用利用時の学習データ不使用の明記、データ処理に関する契約、Zero Data Retentionのような追加オプションの有無等)を事前に確認し、組織として利用ルール(どの情報をAIに入力してよいか、生成されたコードのレビュー体制等)を整備しておくことがより重要になります。本記事で紹介したAnthropic・GitHub・OpenAIの公式ページの記載も、個人向けプランと法人向けプランで条件が異なっていたように、組織として導入する場合は個人利用時の感覚のまま運用せず、契約条件を個別に確認する姿勢が推奨されます。
具体的なツールの情報を確認したい場合は
本記事では特定のAIコーディングツールの評価・比較・ランキングは行いませんが、より具体的な情報を知りたい場合に参考にできる記事を紹介します。Claude CodeとCodexの機能・特徴の違いを比較したい場合は、Claude Code vs Codexの記事で学習データ・利用方針の違いを含めた比較観点を確認できます。複数のAIコーディングツールを横断的に比較したい場合は、AIコーディングツールを比較した記事を参考にしてください。Codexの具体的な使い方を知りたい場合は、Codexの使い方の記事で基本的な操作方法を確認できます。本記事ではこれらの個別の機能・料金・操作手順の再掲は行いません。
よくある質問
Q. AIコーディングツールを使うと必ず情報漏洩しますか?
必ず情報漏洩するというものではありません。ただし、プロンプトに機密情報を含めてしまった場合や、ツールの学習データ利用方針を把握していない場合にリスクが高まるため、入力する内容への注意とツールの方針確認が推奨されます。
Q. AIが生成したコードはレビューしなくても大丈夫ですか?
推奨されません。Veracodeの2025年の調査・評価条件下では、評価対象ケースの45%でセキュリティテストに不合格だったと報告されており(この数値はAI生成コード全体に一般化できるものではなく、同社の調査条件下での結果です)、動作することとセキュリティ上安全であることは別の問題であるという前提でレビューを行うことが推奨されます。
Q. 法人向けプランなら学習データに使われないと保証されますか?
ベンダー・プランによって方針が異なるため、本記事で確認した範囲でも一律には言えません。例えばAnthropicは商用プランでの学習データ不使用を明記し、GitHubもBusiness・Enterpriseでの学習データ不使用を明記していますが、具体的な条件は各社の公式ページ・契約条件で確認することが推奨されます。
Q. ローカルで動くAIコーディングツールなら安全ですか?
ツールの表示上の動作場所だけで安全性を判断することはできません。コード補完や生成の処理自体がクラウド上のAIサービスに問い合わせる場合が多いため、通信の仕組みとデータ利用方針を公式ページで確認することが推奨されます。
Q. どのAIコーディングツールが一番安全ですか?
本記事では特定のツールの安全性を比較・ランキング化しません。ツールごとのデータ利用方針・契約条件を比較したい場合は、AIコーディングツールを比較した記事やClaude Code vs Codexの記事を参考にしてください。
Q. 個人で使う場合もセキュリティ対策は必要ですか?
個人利用でも、学習データ利用の既定設定を確認したり、サンプル以外の実データ(顧客情報等)をプロンプトに含めないようにしたりすることは推奨されます。業務で使う場合は、組織としての利用ルール整備がより重要になります。
まとめ
AIコーディングツールは、コードや秘密情報の外部送信、脆弱なコードのレビュー省略、権限管理ロジックの実装漏れ、クラウド設定の見落とし、そしてベンダー・プランによって異なる学習データの利用方針といった、複数のセキュリティリスクを伴うという点が、公式ページや調査レポートから確認できます。「AIコーディングツールは全て危険」あるいは「全て安全」という一般化はいずれも実情と異なり、ツール・プランごとに方針を確認し、コードレビューや静的解析の併用、機密情報を入力しない習慣といった基本的な対策を積み重ねることが、リスクを減らすための現実的なアプローチだとされています。特定のツールの比較・使い方を知りたい場合は、Claude Code vs Codexの記事、AIコーディングツールを比較した記事、Codexの使い方の記事をそれぞれ参考にしてください。本記事は2026年10月4日確認時点の情報に基づいており、各ツールのセキュリティ方針・脆弱性の状況は変更される可能性があるため、利用直前には必ず各公式サイト・トラストセンターで最新情報をご確認ください。
主な確認元
- Veracode公式ブログ: Insights from 2025 GenAI Code Security Report
- OWASP Top 10:2021 – A01 Broken Access Control
- Snyk公式ブログ: Why AI Coding Agents Keep Writing Broken Access Control
- Forbes JAPAN: グーグルのAIコーディングツール『Antigravity』、公開翌日にハッキング方法が発見される
- Anthropic公式ドキュメント: Data usage(Claude Code)
- GitHub公式ページ: GitHub Copilot Business
- OpenAI公式ドキュメント: Data controls in the OpenAI platform
- Claude Code vs Codex
- AIコーディングツールを比較
- Codexの使い方
※本文中の統計・事例・公式ページの記載は2026年10月4日時点で確認した内容を整理したものです。セキュリティに関する方針・脆弱性の状況は変化し続けるため、最新情報は必ず各公式サイト・トラストセンターでご確認ください。